


In Steyr wird der Cyber-Ernstfall durchgespielt
 Robert Hofer, 06.11.2026 13:43
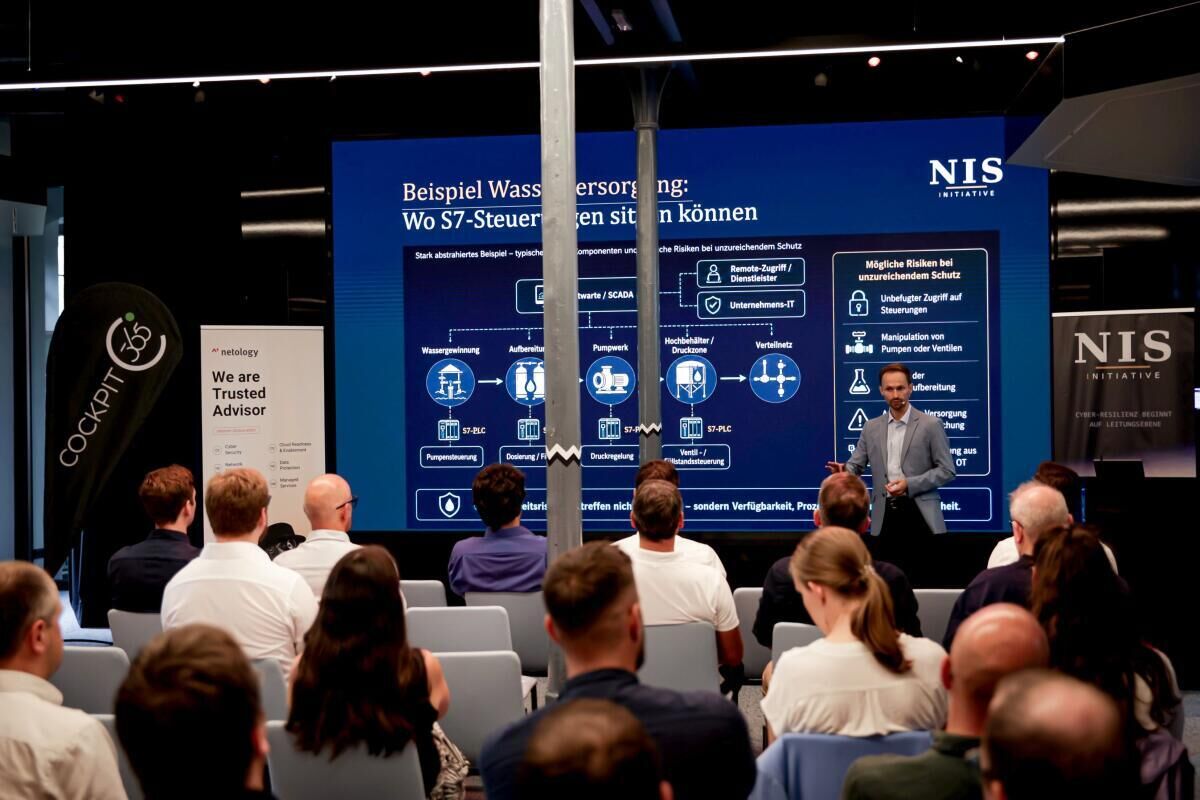
STEYR. Seit Anfang November manipulieren Unbekannte über das Internet die Kühlanlagen von Supermärkten in mehreren EU-Ländern. Folgen bald Hacker-Angriffe auf industrielle Maschinen? Bei der dritten Ausgabe der NIS Initiative spielen Fachleute am Donnerstag, 19. November, an der FH OÖ Campus Steyr ein fiktives Szenario durch.
Ziel: Betriebe sollen die neuen Cybersicherheitspflichten für Hersteller (EU Cyber Resilience Act) und für Unternehmen (NISG 2026) besser verstehen und einordnen können.
„Die Kühlregal-Angriffe sind kein reines Supermarkt-Problem. Dieselbe Fernwartungs-Funktionalität steckt in vielen Produkten, Maschinen, Produktionsanlagen und Gebäudetechnik quer durch die oberösterreichische Industrie“, sagt Patrick Pammer, Initiator der NIS Initiative. „Wer erst im Ernstfall klärt, wer was meldet, wie kommuniziert wird und ob die Backups funktionieren, verliert wertvolle Zeit und durch den Stillstand viel Geld.“
Ein Angriff, Stunde für Stunde
Wie das im Ernstfall abläuft, zeigt die dritte Ausgabe der NIS Initiative am Donnerstag, 19. November, ab 13 Uhr im DigiSpace der FH OÖ am Campus in Steyr. Unter dem Titel „CRA meets NISG – Wenn eine Maschinenschnittstelle zum Einfallstor wird“ spielen Fachleute einen Angriff auf einen fiktiven Produktionsbetrieb Stunde für Stunde durch.
Die Teilnahme ist kostenlos, eine Anmeldung unter nis-initiative.at erforderlich.


Kommentare sind nur für eingeloggte User verfügbar.
Jetzt anmelden